
 Windows vs Linux - Как десктоп
, и игровая станция.
 |
Наши проекты:
Журнал · Discuz!ML · Wiki · DRKB · Помощь проекту |
|
| ПРАВИЛА | FAQ | Помощь | Поиск | Участники | Календарь | Избранное | RSS |
| [216.73.217.169] |

|
|
 Правила раздела:
1. Название темы - краткое описание кто/что против кого/чего
2. В первом сообщении - список параметров, по которым идет сравнение.
3. Старайтесь аргументировать свои высказывания. Фразы типа "Венда/Слюникс - ацтой" считаются флудом.
4. Давайте жить дружно и не доводить обсуждение до маразма и личных оскорблений.
2. В первом сообщении - список параметров, по которым идет сравнение.
3. Старайтесь аргументировать свои высказывания. Фразы типа "Венда/Слюникс - ацтой" считаются флудом.
4. Давайте жить дружно и не доводить обсуждение до маразма и личных оскорблений.
Модераторы: Модераторы, Комодераторы
Закрыто kanes 17-02-2009: Введите причину закрытия темы здесь
| Страницы: (1182) « Первая ... 986 987 [988] 989 990 ... 1181 1182 ( Перейти к последнему сообщению ) |
Windows vs Linux - Как десктоп
, и игровая станция.
|
Сообщ.
#14807
,
|
|
  |
Цитата $im @ Жуть какая. И вот кто после этого будет говорить, что конфигурирование через конфиги удобнее, чем через гуй. Такая простая и естественная задача выполняется через зад. Браво! wind, $im у вас со зрением все нормально? Задачи решаются двояко и из консоли напрямую минуя все ГУИ и в понятном граф интерфейсе  курить ссылку   Guderian все это конечно занятно… Вот только самое смешное что для apple, подарившей нам FireWire, ieee-1394 никогда не был "дырой" а точнее MAC заботливо предупреждает пользователя о возможных последствиях а как поступать решает юзер. Например с одного mac-а можно использовать другой mac через FireWire в качестве dvd-rom или просто как хард. Но в mac и эта "дыра" затыкается банально - для харда включается шифрование а получить доступ к ресурсам соседнего mac-a можно только введя пароль пользователя root с соседнего мака. В Линуксе, насколько я понимаю, ieee-1394 ни коим образом не связано с "окном входа в систему"  Так что финт не пройдёт. Конечно можно поломать голову и придумать как сделать что нибудь злое в данной ситуации над Линуксом но не думаю что любую найденную в нем "дыру" затыкали бы два года. |
 А через ГУЙ никак?
|
Сообщ.
#14808
,
|
|
 |
Цитата best_lamer @ А в винде как связано? Я не понял ни из твоих слов, ни из той ссылки, что ты приводил. Единственное, что я узнал, это то, что можно сделать дамп оперативки в независимости от установленной системы. Не знаю, каким боком это относится к окну ввода в систему, но то, что пароль в оперативке не хранится, даже если он уже набран -- это 100%. А в остальном, уязвимость одинакова у всех. В Линуксе, насколько я понимаю, ieee-1394 ни коим образом не связано с "окном входа в систему" |
|
Сообщ.
#14809
,
|
|
|
|
Цитата Повстанець @ А в винде как связано? Я не понял ни из твоих слов, ни из той ссылки, что ты приводил. Источник все тот же Цитата На персональном сайте он опубликовал инструкцию по доступу к Windows XP, заблокированной по Alt+Ctrl+Del или через экран приветствия, без необходимости ввода пароля. А как оно там в оффтопике завязано лично я не разбирался. |
|
Сообщ.
#14810
,
|
|
 |
Цитата best_lamer @ А я вроде ясно объяснил,что *.rdp - текстовые файлы и mime тип имеют такой же, как остальные текстовые файлы, а значит и способом, который ты привел на скрине можно задать приложение для ВСЕХ текстовых файлов. Так что пока мой вопрос остался без ответа. А ты идешь к окулисту. wind, $im у вас со зрением все нормально? Задачи решаются двояко и из консоли напрямую минуя все ГУИ и в понятном граф интерфейсе Добавлено Цитата best_lamer @ Да ты и в линухе не разбирался. Слив не засчитан. А как оно там в оффтопике завязано лично я не разбирался. |
|
Сообщ.
#14811
,
|
|
 |
Цитата best_lamer @ Guderian все это конечно занятно… Вот только самое смешное что для apple, подарившей нам FireWire, ieee-1394 никогда не был "дырой" а точнее MAC заботливо предупреждает пользователя о возможных последствиях а как поступать решает юзер. Например с одного mac-а можно использовать другой mac через FireWire в качестве dvd-rom или просто как хард. Но в mac и эта "дыра" затыкается банально - для харда включается шифрование а получить доступ к ресурсам соседнего mac-a можно только введя пароль пользователя root с соседнего мака. Для тех, кто с первого раза не въезжает, разжевываю Эта дыра никак не связана с операционной системой. Я даже скажу больше, здесь CPU не учавствует. Читай по буквам - DMA и этим все сказано. Чтобы было предельно понятно ссылаемся на того же Max Dornseif, на которого ссылается и автор приведенной тобой же статьи и внимательно читаем, что в том числе этот хак был продемонстрирован на OS X, FreeBSD, Linux. Смотря на ту же ссылку из википедии, которую ты просмотреть не удосужился, на материалы вроде Crack a Mac with Firewire про то как "The actual demonstration consisted of an attack between two Macintosh laptops" я никак не могу понять, про какие "вводы пароля" и прочую чепуху ты говоришь? Так что расскажи мне как в реальности линукс борется с этой проблемой. |
|
Сообщ.
#14812
,
|
|
|
|
Цитата $im @ А я вроде ясно объяснил,что *.rdp - текстовые файлы и mime тип имеют такой же, как остальные текстовые файлы, а значит и способом, который ты привел на скрине можно задать приложение для ВСЕХ текстовых файлов. Так что пока мой вопрос остался без ответа. А ты идешь к окулисту. Способ для совсем ленивых assogiate но можно и ручками. Файл с расширением *.rdp будет text/plain до тех пор пока Gnome не узнает о том что rdp это не текст а… что тебе там надо? Тут /usr/share/mime/packages описаны собственно mime-типы а тут /usr/share/applications приложения которые будут откликаться на клик по соответствующему файлу. Так что регистрируем свой новый mime тип описываем приложение которое должно реагировать на соответствующий тип файлов и к тексту(text/plain) файл *.rdp уже не будет иметь никакого отношения. Все это описано. И если кто-то этого не увидел то мне очень жаль. Цитата $im @ Да ты и в линухе не разбирался. Слив не засчитан. Ну давай поломай gdm через ieee-1394  Добавлено Guderian я тут покурил немного и мне дружище Гугл подсказал   echo options ohci1394 phys_dma=0 > /etc/modprobe.d/firefix  Мне уже страшно! |


|
Сообщ.
#14813
,
|
|
|
|
Цитата best_lamer @ Жаль, на самом деле, тебя. Пару постов назад ты распинался,что все это можно сделать прямо из гуя, а теперь отсылаешь к конфигам. Сам себе же противоречишь.Все это описано. И если кто-то этого не увидел то мне очень жаль. Цитата best_lamer @ И что в нем такого особенного, что нельзя поломать, имея полный доступ к памяти? Ну давай поломай gdm через ieee-1394 |
|
Сообщ.
#14814
,
|
|
 |
Цитата А как оно там в оффтопике завязано лично я не разбирался. а фигли тогда? Цитата Жаль, на самом деле, тебя. Пару постов назад ты распинался,что все это можно сделать прямо из гуя, а теперь отсылаешь к конфигам. Сам себе же противоречишь. вот такой наш гражданин противоречивый. Кстати, вот хотелось бы в линуксе сделать вход в систему сделать по отпечаткам пальцев. возможно такое? только чур из короба, ок?.. |
|
Сообщ.
#14815
,
|
|
 |
Цитата Бобёр @ Если из короба — это из репозитория, то вот:Кстати, вот хотелось бы в линуксе сделать вход в систему сделать по отпечаткам пальцев. возможно такое? только чур из короба, ок?.. Цитата Пойдёт или как? Package: libpam-thinkfinger ... Description: PAM module for the STMicroelectronics fingerprint reader ThinkFinger is a driver for the UPEK/STMicroelectronics fingerprint reader. The device is usually found either as a standalone USB device, built into USB keyboards or built into laptops (usually from Dell, IBM/Lenovo and Toshiba). . pam_thinkfinger is a Pluggable Authentication Module that allows the user authenticates through his fingerprint. . The recommended package thinkfinger-tools can be used to acquire, verify and automatically store user fingerprints. . Homepage: http://thinkfinger.sourceforge.net |
|
Сообщ.
#14816
,
|
|
|
|
Цитата $im @ Жаль, на самом деле, тебя. Пару постов назад ты распинался,что все это можно сделать прямо из гуя, а теперь отсылаешь к конфигам. Сам себе же противоречишь. Да ты что? Т.е. из ГУЯ нельзя? И средствами самого Гном-а никак? И xml файлик из /usr/share/mime/packages и обычный текстовой файлик из /usr/share/applications но консольными ни ГУЁвыми средствами в Гноме отредактировать ну просто невозможно? ЖЖошь!  Добавлено Цитата Бобёр @ а фигли тогда? Ой Бобёр а ты наверное разбирался да? И исходники наверное в ручках держал да ? Я знаешь тому где рекламируют "супернадежный" оффтопик не сильно доверяю. А с другой стороны уголовный кодекс я чту и еще иногда лицензии читаю поэтому оффтопик ковырять не в моём вкусе. |
|
Сообщ.
#14817
,
|
|
|
|
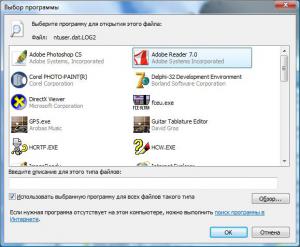
Цитата best_lamer @ Ннет, ну это уж слишком Да ты что? Т.е. из ГУЯ нельзя? И средствами самого Гном-а никак? И xml файлик из /usr/share/mime/packages и обычный текстовой файлик из /usr/share/applications но консольными ни ГУЁвыми средствами в Гноме отредактировать ну просто невозможно? ЖЖошь!  Блин, даж что сказать не знаю, черт. Полнейший маразм, чесслово. Таким образом весь линукс можно отконфигить из гуя. Класс! Черт, вот на ночь поржал-то, а... См. аттач. Вот это - выбор программы в гуе. А правка конфигов - это правка конфигов. Цитата rubicon @ Из короба - это с диска с дистрибутивом. Репозиторий - внешний источник, не имеющий к "коробке" никакого отношения. Если из короба — это из репозитория Прикреплённая картинка
|

|
Сообщ.
#14818
,
|
|
|
Цитата $im @ Из короба - это с диска с дистрибутивом. ну дистрибутивы бывают разные...  |
|
Сообщ.
#14819
,
|
|
 |
Цитата Бобёр @ Можно вопрос: а нафига? Сейчас на каждом десктопе стоит биометрическое оборудование?Кстати, вот хотелось бы в линуксе сделать вход в систему сделать по отпечаткам пальцев. возможно такое? только чур из короба, ок?.. Человек, купивший себе это устройство найдет и поставит себе необходимую софтину сам. На ноутах с предуставновленым линем, допустим, она будет в комплекте. Не создавайте проблему с нуля. |
|
Сообщ.
#14820
,
|
|
|
|
Цитата $im @ Таким образом весь линукс можно отконфигить из гуя. Класс! Какой маразм уважаемый?  Если настройка хранится в текстовом формате да еще и в удобочитаемом формате то для конфигурации достаточно Блокнота. |
1 пользователей читают эту тему (1 гостей и 0 скрытых пользователей)
0 пользователей:
Закрыто kanes 17-02-2009: Введите причину закрытия темы здесь
[ Script execution time: 1.6535 ] [ 16 queries used ] [ Generated: 5.11.26, 03:22 GMT ]